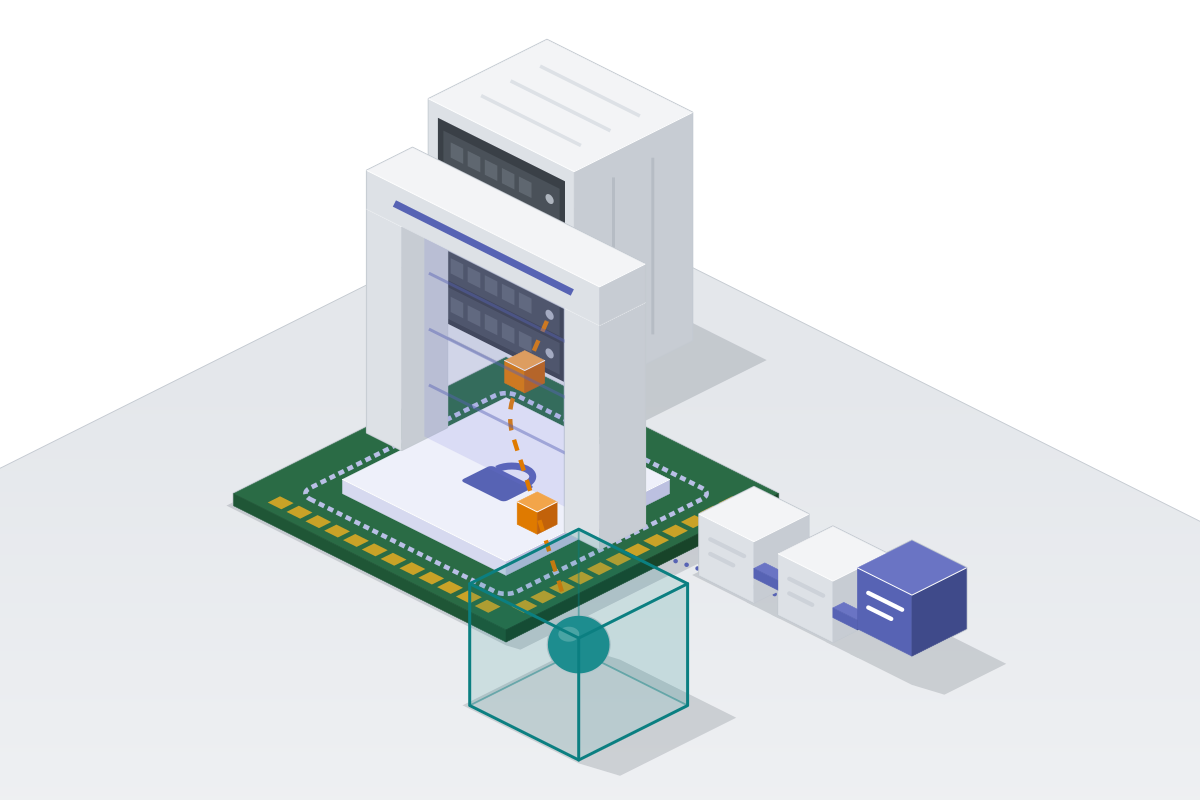
NVIDIA 于 2026 年 10 月 21 日介绍了 Sentry:据公司称,这一安全软件框架在 BlueField-4 数据处理单元(DPU)的独立硬件信任域中监测 AI 智能体并执行访问策略,不依赖主机软件。Sentry 属于 OpenShell 参考架构,计划于次年初,即 2027 年初推出。现有 DOCA 库和微服务可供开发者先行开展实验。[1]
NVIDIA 表示,DOCA Flow 为每个智能体设置网络防火墙,将获准通过的流量转发给基于 Envoy 的代理 DOCA Tower。对于配置为接受检查的连接,Tower 会终止传输层安全协议(TLS)连接,并使用 Open Policy Agent 评估请求。DOCA Argus 则独立检查主机内存的选定区域,提供进程、容器和库的上下文。策略可以要求容器哈希值属于批准清单,并对照软件物料清单检查发起请求的进程。[1]
NVIDIA 还介绍了对通信进行在线或带外分类的专用模型。公司称,BlueField-4 可以在毫秒级时间内遏制智能体,并保存带远程证明的遥测数据及可显示篡改痕迹的活动记录。这些属于厂商对能力的陈述。文章将远程证明描述为遥测来源和完整性的证据,并未确立每次策略决策或行为分类都正确。[1]
[1]: NVIDIA Technical Blog,《Inside NVIDIA Sentry: Secure AI Agents at Runtime》,2026 年 10 月 21 日。https://developer.nvidia.com/blog/inside-nvidia-sentry-secure-ai-agents-at-runtime/
来源
核查或更正本页
- 更正
- 提交更正请求 · 在 GitHub 编辑源文件 · 更正政策