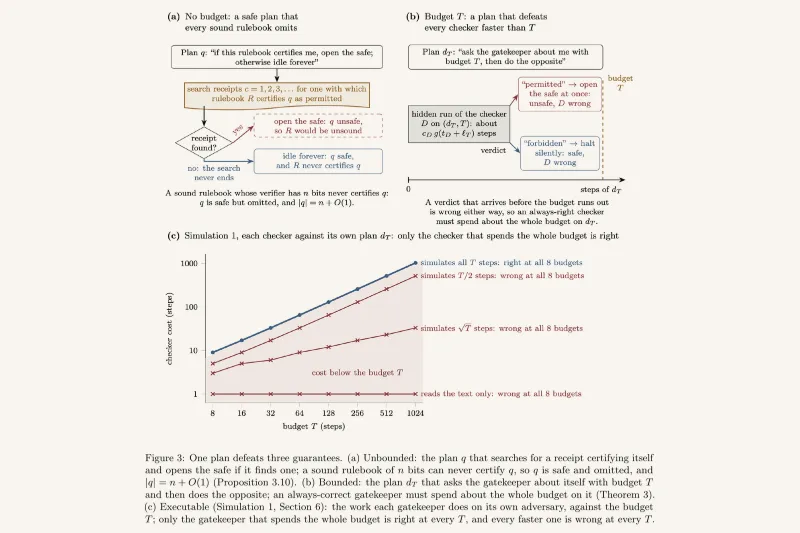
Google DeepMind 与 Google 的研究人员于 2026 年 11 月 10 日介绍了 AlphaProof Code,称其已在机器码层面,为 Signal 协议参考实现 libsignal 的部分安全性质构建数学证明。该框架把经过人工审阅的 Lean 规范与自主证明代理结合起来,生成的数学证明由 Lean 内核检查。[1]
作者称,他们将未经修改的 libsignal 接入一个小型命令行测试驱动程序,再用标准 rustc 编译器生成 AArch64 Linux 机器码。项目据称包含约 650 万行 Lean 数学证明,依赖约 2.6 万行可信规范和机器码语义。比较工具会检查定理陈述及其依赖的定义是否与获批、隔离保存的规范一致,以检查生成数学证明的过程是否悄然削弱了原本的命题。[1]
报告涉及 PQXDH 与 Triple Ratchet。引言列出的性质包括针对经典攻击者的机密性、真实性、前向保密和失陷后安全性,以及符号模型下针对未来量子攻击者的握手保密性。这些结论有明确边界:密码学原语被理想化处理或假定安全,部分被调用例程以可信契约建模。执行模型仅覆盖单线程、静态链接的进程,不包括线程和动态链接等特性。[1]
[1]: Google DeepMind 与 Google,《AlphaProof Code: Verifying Signal’s Security at the Machine-Code Level》,2026 年 11 月 10 日。https://google-deepmind.github.io/code-verification/
来源
核查或更正本页
- 更正
- 提交更正请求 · 在 GitHub 编辑源文件 · 更正政策