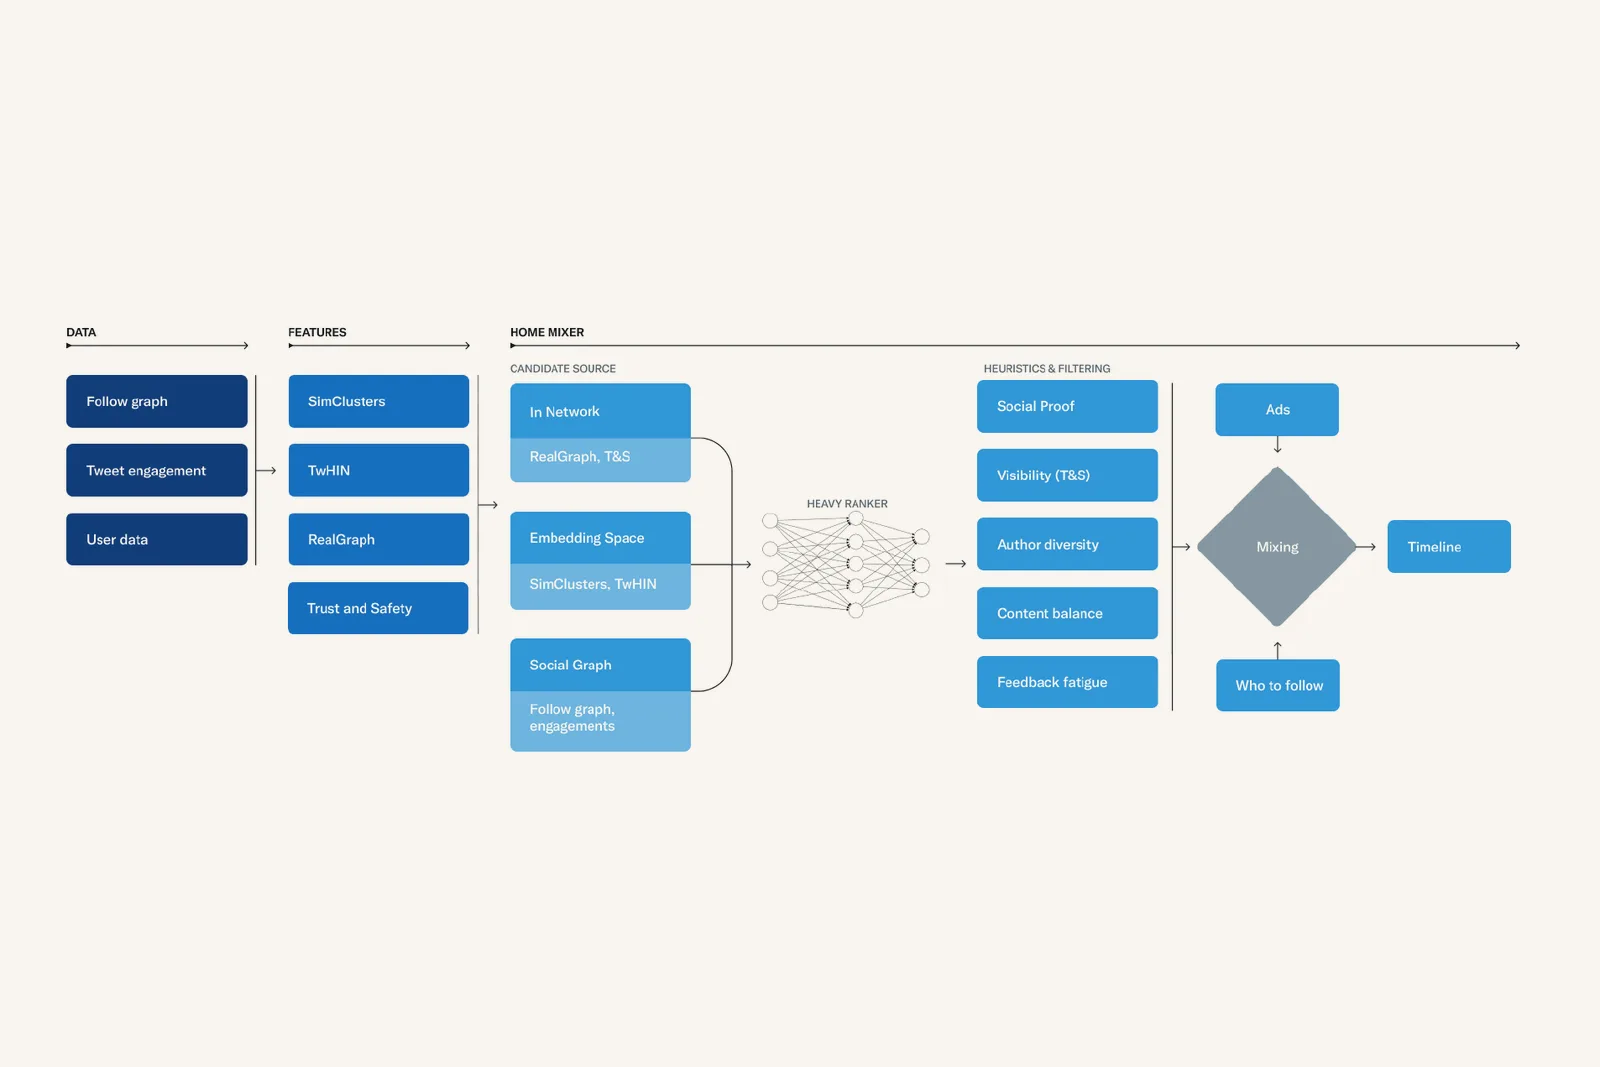
一篇于 2026 年 11 月 12 日提交的论文称,X 公开的推荐系统代码中,生产流水线的重要部分仍难以审查。作者 Luka Bekavac 和 Simon Mayer 在论文中指出,线上服务路径存在 13 处“透明度死角”:公开代码依赖的模型、服务、标签列表和配置值并未包含在发布内容中。arXiv 页面显示,论文目前正在接受同行评审。[1]
作者提出了一种代码级审计方法:从用户看到的时间线向上游回溯,追踪各项决策所依赖的组件,检查服务流水线是否能到达这些组件,并按四个可审查性等级分类。摘要称,决定帖子如何被过滤和排序的组件处于可审查性最低的两个等级。[1]
作者还称,2025 年将专有大语言模型 Grok 接入内容审核、标注和排序后,这一情况更加突出。论文指出,公开资料保留了 2025 年流水线已无法到达的 2023 年代码;如果不检查可达性,其中 36 处参数引用可能被误判为透明度死角。论文讨论了开展有效审计还需要哪些材料,但保存的摘要没有逐项列出。[1]
主图: Luka Bekavac, Simon Mayer · CC BY 4.0。
来源
核查或更正本页
- 更正
- 提交更正请求 · 在 GitHub 编辑源文件 · 更正政策


