Google 于 2026 年 11 月 9 日宣布推出 TPU 8tx,这是其第八代张量处理单元(TPU)系列中的一个新系统,面向安全与机密推理以及小规模训练。AMD 的第五代 EPYC 处理器担任该系统的宿主中央处理器(CPU),AMD 称其为第一个具备硬件强制机密计算的云 TPU 系统。[1, 2]
这是 Google 自研加速器第一次提供机密计算所承诺的保护:数据和模型权重在使用中保持加密和隔离,而不仅是在存储或传输时。但这是一份产品声明,不是设计文档。Google 没有公布价格、区域和正式上市日期,据简报报道,Google 负责 AI 基础设施的首席技术专家表示系统将于 2027 年上市。[4]远程证明设计、威胁模型和独立评估同样没有公布。买家今天能核查的,仅限于厂商自己的说法。
机密计算在这里指什么
数据通常在存储和网络传输时加密,但在计算机处理时必须在内存中解密。机密计算用可信执行环境(TEE)来填补这一缺口:TEE 是一块硬件隔离的区域,宿主无法读取其内存,从而使数据即使在处理过程中也保持加密和隔离。[1]
隔离本身不是证据。TEE 还会生成远程证明报告:经过签名的硬件证据,记录已加载的软件,客户在向机器交出模型权重或私有数据等秘密之前先核查这份证据。报告记录的是已加载的软件,它不能说明软件的行为是否正确。而机密计算并没有消除信任,它把信任从机器的运营者转移到了芯片厂商的固件和远程证明证据本身,这使得固件的补丁级别成为买家必须核查的事项之一。
8tx 是如何构建的
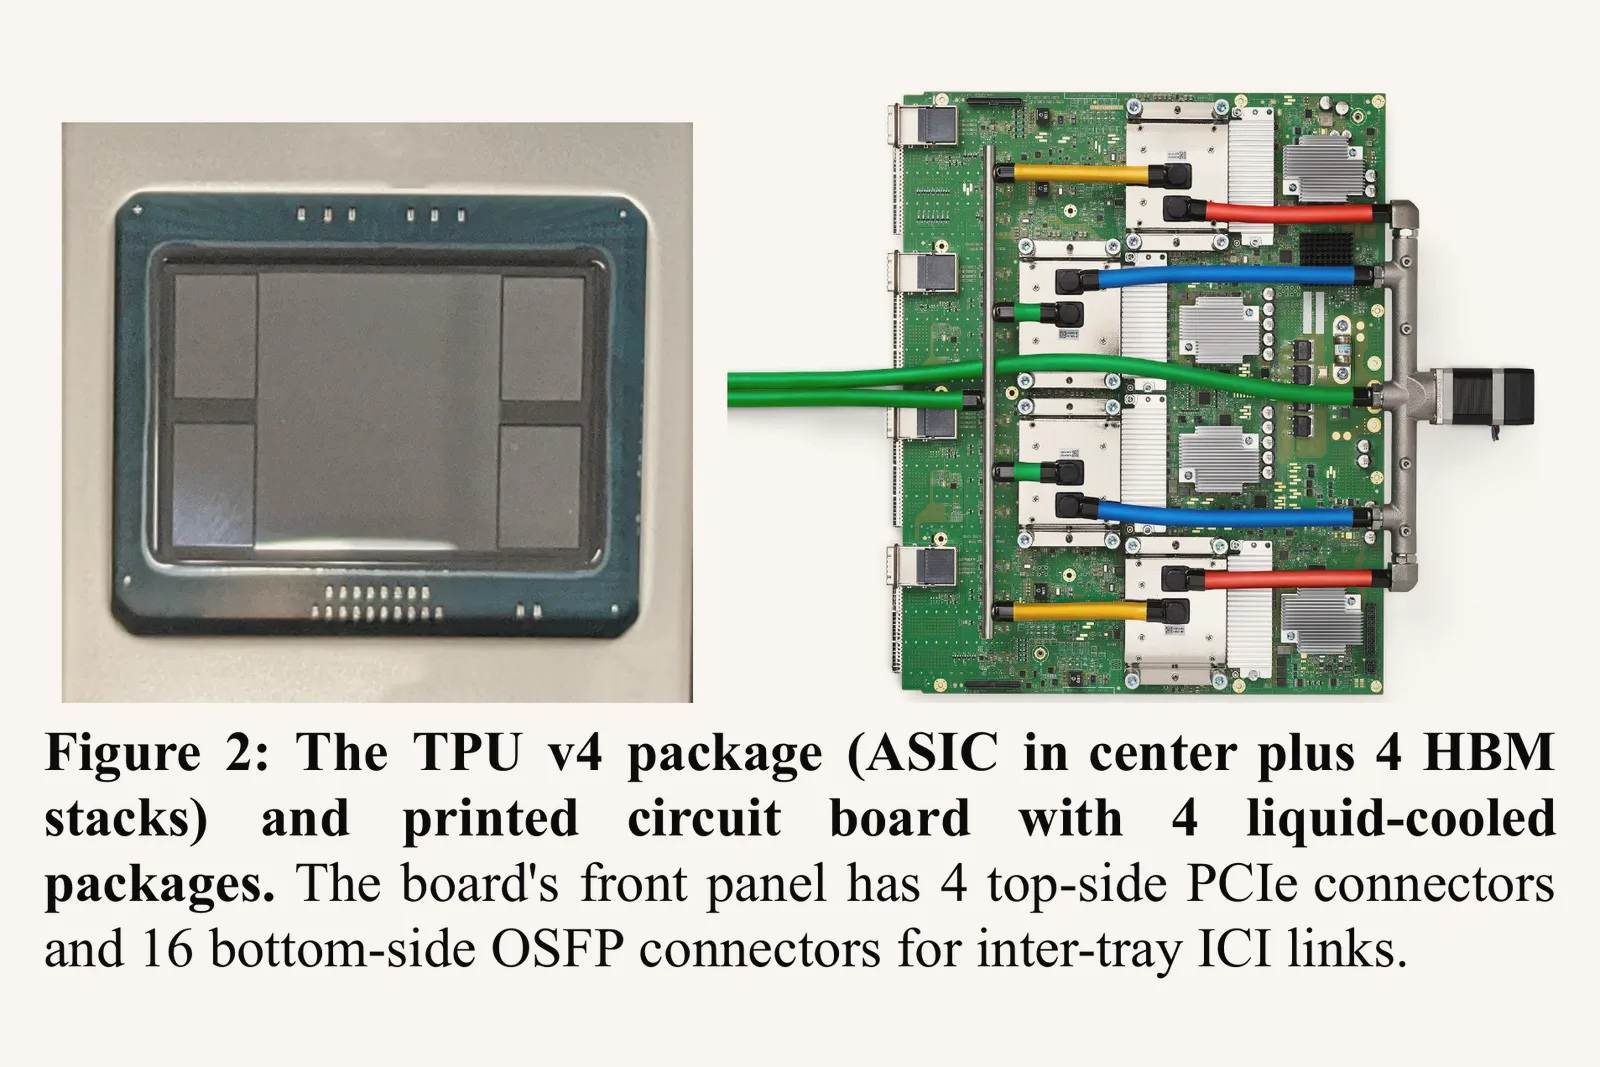
TPU 8tx 是一个系统,不是一颗新芯片。Google 表示,它使用与训练系统 TPU 8t 相同的硅片,搭配第五代 AMD EPYC 主机和来自推理系统 TPU 8i 的低延迟 Boardfly 网络。[1]训练级算力与快速推理网络的搭配,意在让团队在同一个系统上运行和定制模型:用私有数据微调、把大模型蒸馏为小模型、用强化学习训练 agent,而无需在不同集群之间迁移敏感数据。[1]
AMD 对安全机制的描述比 Google 更具体。其公告称,系统利用 EPYC CPU 的安全加密虚拟化(SEV)能力,与 TPU 一起把机密计算保护从 CPU 扩展到相连的加速器。在授予加速器对受保护内存的直接访问权之前,先验证加速器的身份和安全配置,这有助于使提示词、模型权重和中间数据在 CPU 内存中以及宿主与加速器之间传输时保持加密,并在加速器执行期间实现硬件隔离。[2]AMD 还表示,SEV 已经支撑着 Google 的 Confidential VM、Confidential GKE、Confidential Space 以及机密版 Spark 和 Dataflow 服务。[2]
在一次媒体简报会上,Google Cloud 的 Mark Lohmeyer 表示,该设计保护整个工作流,加密从宿主到 TPU 的数据流,并在 TPU 运行推理时保护 TPU 自身;用他的话说,“整个系统都经过远程证明”,这样 Google 就知道系统就是它所声称的系统。[3]一位 Google 产品经理补充说,数据通过加密的 PCI Express(PCIe)链路传输并保持加密;Lohmeyer 表示,数据在网络链路、从 CPU 到 TPU 的路径以及 TPU 芯片及其内存内部都保持加密,这一设计意在即使面对运行系统的人也能成立。[4]
Google 表示,8tx 的延迟比 TPU 8t 低至 2 倍,安全功能带来的性能损失近乎于零。[1]这个比较需要仔细看:8t 是训练系统,而不是 8tx 所借用网络的推理优化系统 8i,而且 Google 没有公布绝对延迟数值、吞吐量数字或测试条件。[1, 4]由于尚无系统上市,独立基准测试也不存在。
一个设计选择引人注意。Arm 确认,Google 自研的 Axion 处理器托管着第八代的其他系统,8t、8i 和 8i Max,只有 8tx 使用 x86 主机。[5]Google 没有说明原因。Futurum Group 的分析师评估认为,AMD 的 SEV 已在公有云中有多年的生产部署,而 Arm 的机密计算架构(Confidential Compute Architecture)在超大规模机群中的部署深度尚不及,Google 为这个以远程证明为卖点的系统选择了经过验证的栈。[5]这一解读是分析师的看法,不是厂商的表态。
Google 尚未公布的事
公告没有描述系统中可核查的部分。截至 2026 年 11 月 17 日,以下内容均未公布:
- 远程证明证据:其格式、签名链和信任根,以及客户在交出数据或密钥之前如何验证它。AMD 的公告从未使用远程证明一词;唯一的远程证明表述是 Lohmeyer 在简报会上的话。[2, 3]
- SEV 的代际:AMD 的公告只提到 SEV 能力,没有说明是哪一代 SEV,也没有提到增加了内存完整性保护的 SEV-SNP(安全加密虚拟化 + 安全嵌套分页),或说明固件要求。[2]
- TPU 内部的保护范围:TPU 自身的高带宽内存是否加密,以及由谁持有加密密钥。简报会上的说法称数据在芯片及其内存内部保持加密,但没有文件描述其机制。[4]
- 威胁模型:说明保护覆盖什么、遗漏什么。
- 任何独立安全评估、审计或认证。
- 商务条款:价格、区域、上市日期和 pod 规模。[1, 4]
- 机密计算是否扩展到 8i Max:公告只针对 8tx 描述了机密计算。[4]
在这些内容出现之前,隔离承诺只能依靠厂商的说法。买家今天无法确认系统的配置、检查其远程证明证据或测试其性能。
来源
- Introducing TPU 8tx and TPU 8i Max
- AMD EPYC Expands Its Leadership at the Foundation of AI
- Google targets AI's next infrastructure bottlenecks with two new TPUs
- Google's Newest TPUs Have No New Chips. That's the Point.
- Google Pairs Arm-based Axion With TPU 8i Max for Inference
- Google TPU 8tx AI System Launches With Isolated-Data Promise but No Way to Verify It
核查或更正本页
- 更正
- 提交更正请求 · 在 GitHub 编辑源文件 · 更正政策